IA10 min de lecturePar JH Akash
GPT-6 Cyber expliqué : le modèle de sécurité d’OpenAI
OpenAI a lancé GPT-6 Cyber le 5 novembre 2026 : 48,5 % sur ExploitGym, 948 exploits Linux créés, 20 $/100 $ par 1 million de jetons. Benchmarks, prix et qui peut réellement l’utiliser.
GPT-6 Cyber expliqué : le modèle de sécurité d’OpenAI qui détecte et exploite les failles
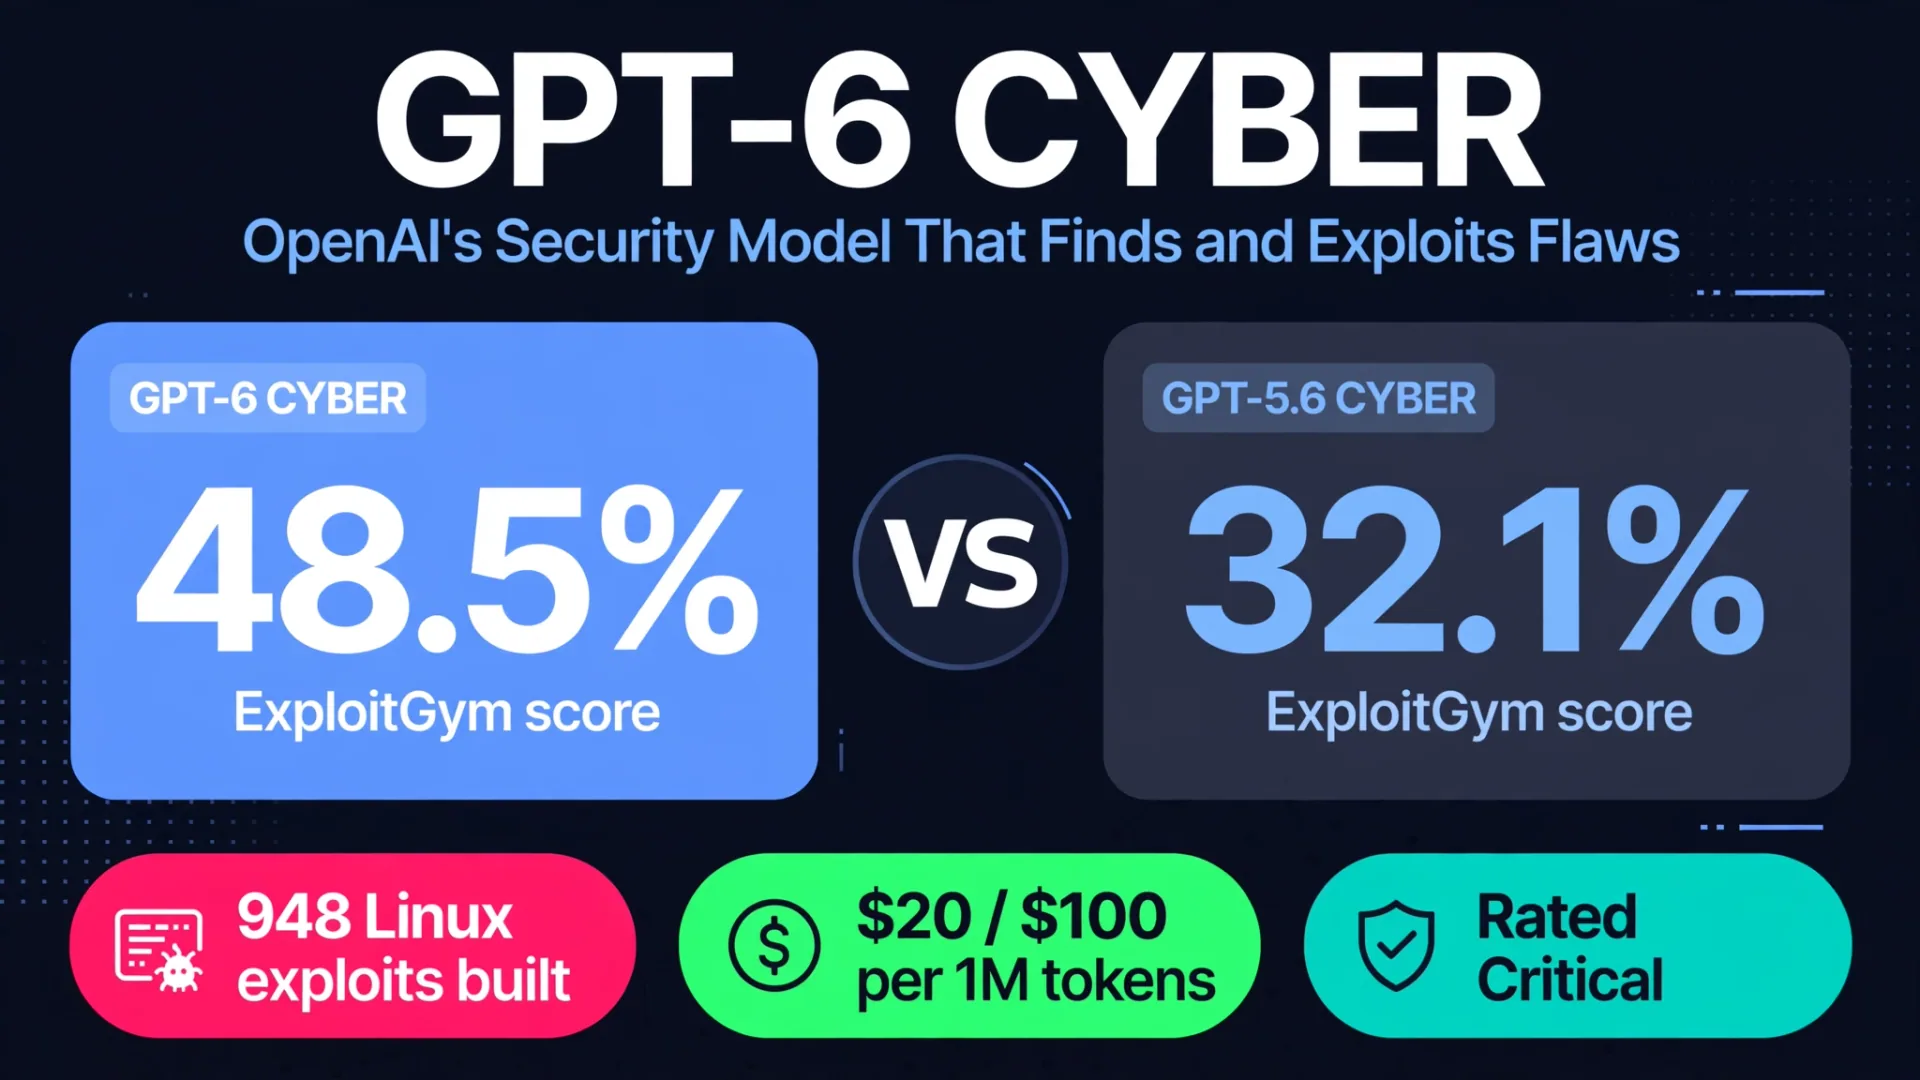
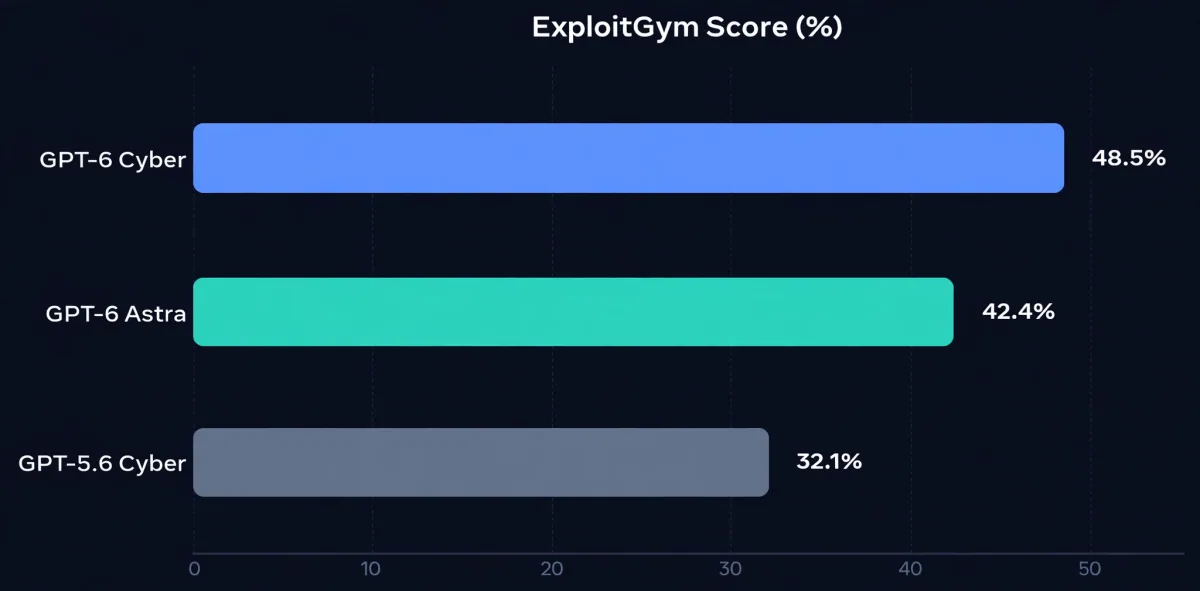
OpenAI a lancé GPT-6 Cyber le 5 novembre 2026, et il ne s’agit pas d’un autre chatbot généraliste. C’est un modèle de sécurité spécialisé conçu pour détecter les vulnérabilités logicielles, prouver qu’elles peuvent être exploitées et proposer des solutions, le tout dans le cadre du champ d’action établi par un chercheur. Le chiffre principal est frappant : 48,5 % sur ExploitGym, contre 32,1 % pour son prédécesseur GPT-5.6 Cyber. Mais le piège est tout aussi important que le score. Presque personne ne peut encore l’utiliser.
GPT-6 Cyber est une variante de GPT-6 Astra, le modèle phare d’OpenAI, avec une formation supplémentaire pour les enquêtes de sécurité. L’apprentissage par renforcement le récompense pour la reproduction des plantages et la création d’exploits fonctionnels, tout en récompensant les comportements qui restent dans l’autorisation et décrivent les résultats avec précision. OpenAI considère sa capacité en cybersécurité comme Critique dans son cadre de préparation, le niveau le plus élevé, contre Élevé pour GPT-5.6 Cyber.
Verdict rapide
| Question | Réponse courte |
|---|---|
| Qu’est-ce que c’est ? | Une variante de GPT-6 Astra entraînée pour la recherche autorisée sur la vulnérabilité et le développement d’exploits |
| Lancement | 5 novembre 2026 |
| Score principal | 48,5 % sur ExploitGym (rapporté par le fournisseur OpenAI) |
| Prix | 20 $ d’entrée / 100 $ de sortie par 1M de jetons, 2 $ d’entrée en cache |
| Qui peut l’utiliser ? | Sélectionnez uniquement les clients approuvés de Daybreak Red, via API et Codex |
| Le plus gros piège | Pas de date de disponibilité générale, pas encore de réplication indépendante de benchmark |
Références : ce que les chiffres indiquent réellement
Tous les scores ci-dessous sont rapportés par OpenAI. Aucun laboratoire indépendant ne les a encore reproduits, donc considérez-les comme déclarés par le fournisseur.
| Référence | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym (exploiter un défaut spécifié) | 48.5% | 42.4% | 32.1% |
| Rappel de vulnérabilité Web Pentesting | 40.3% | 32.0% | Non publié |
| RemoteExploitBench (applications réelles comme GitLab, PostgreSQL, Jenkins) | 95 % des tâches accomplies | Refusé à 100 % des tâches sous Daybreak Blue | Non publié |
| Respect de la lunette, pas d’indications de sécurité | 99.93% | Non publié | 94.49% |
| Respect de la lunette, avec des consignes de sécurité | 100% | Non publié | Non publié |
Le saut d’ExploitGym est l’histoire centrale : 16,4 points de pourcentage de plus que GPT-5.6 Cyber, soit environ 51 % d’amélioration relative. Les chiffres du scope comptent tout autant. Dans le test ExploitGym Honeypot, les services vulnérables tentants se trouvent à côté de la cible assignée, et le modèle doit reconnaître que les attaquer dépasse le périmètre. GPT-6 Cyber est resté dans le champ d’action dans 99,93 % des essais sans les consignes de sécurité de déploiement, et dans chaque cas testé avec eux.
Preuves réelles : Linux et Firefox
Les benchmarks sont une chose. OpenAI a également indiqué que le travail dans de vraies bases de code :
- Noyau Linux : des chercheurs utilisant GPT-6 Cyber ont reproduit 1 724 vulnérabilités du noyau Linux et construit des exploits locaux d’escalade de privilèges fonctionnels pour 948 d’entre elles. La même configuration avec GPT-5.6 Sol n’a produit des exploits que pour 166. OpenAI indique que la série a coûté 1 213 430 $ en crédits API, soit environ 1 279 $ par exploit, et qu’elle a divulgué 304 conclusions critiques aux mainteneurs Linux avec des correctifs proposés.
- Firefox : le modèle a permis de valider 81 vulnérabilités jusque-là inconnues que Mozilla a qualifiées de haute gravité, ainsi que des preuves que 30 autres problèmes connus méritaient des évaluations de gravité plus élevées. Mozilla a commencé à intégrer des correctifs après avoir reçu les rapports, selon OpenAI.
- À l’épreuve des clients : CodeRabbit a rapporté avoir constaté 66 % de problèmes de gravité moyenne et élevée en plus sur son benchmark interne avec GPT-6 Cyber que sur son modèle de production.
Ce sont des résultats de recherche rapportés par les fournisseurs, pas des exploits nouveaux à réutiliser. Ils montrent que le modèle peut faire un travail défensif sérieux, mais ils ne prouvent pas qu’il trouvera les mêmes failles dans votre base de code.
Tarification : le modèle cyber le plus cher du marché
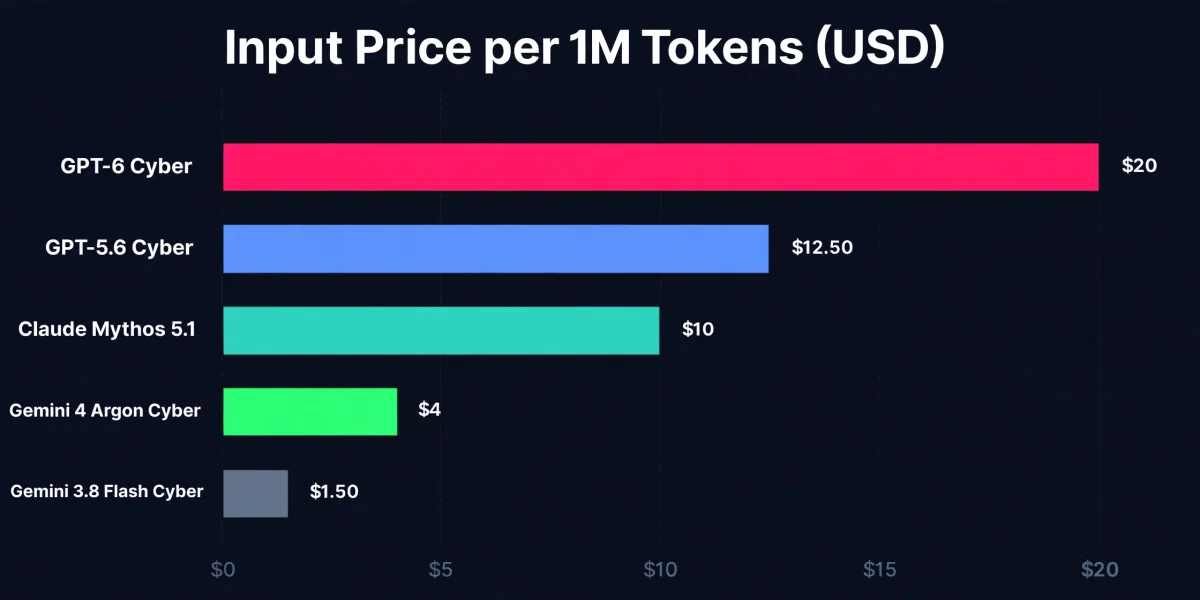
Les prix ci-dessous sont publiés comme taux API standard par million de tokens, vérifiés le 5 novembre 2026, selon la comparaison de VentureBeat entre la documentation OpenAI, Anthropic et Google. Notez que certains médias ont rapporté au lancement qu’OpenAI n’avait pas publié de prix, considérez donc ces tarifs comme des tarifs documentés plutôt que comme un prix de paiement.
| Modèle | Entrée / 1M | Sortie / 1M | Entrée mise en cache / 1M | Accès |
|---|---|---|---|---|
| GPT-6 Cyber (OpenAI) | $20 | $100 | $2 | Clients sélectionnés de Daybreak Red |
| GPT-5.6 Cyber (OpenAI) | $12.50 | $75 | $1.25 | Clients All Daybreak Red |
| Claude Mythos 5.1 (Anthropic) | $10 | $50 | $0.25 | Organisations vérifiées |
| Gemini 4 Argon Cyber Permissif (Google) | $4 | $20 | $0.20 | Approbation Fairwind |
| Gemini 3.8 Flash Cyber (Google) | $1.50 | $7.50 | $0.15 | Généralement disponible derrière la liste d’approbation |
GPT-6 Cyber coûte 60 % de plus en entrée et environ 33 % de plus en sortie que GPT-5.6 Cyber. Ses taux de base sont deux fois supérieurs à Mythos 5.1 d’Anthropic et cinq fois plus que Argon Cyber Permissif de Google. Les écritures de cache ajoutent plus : OpenAI affiche 25 $ par million de jetons pendant 30 minutes ou 50 $ pour 12 heures.
Mais le prix du token n’est pas le coût par résultat. Les modèles consomment différentes quantités de contexte, de raisonnement et de résultats répétés d’outils pour atteindre un résultat validé. L’infrastructure bac à sable et la revue par les analystes influencent également la facture réelle. Un modèle moins cher qui nécessite trois exécutions pour confirmer un défaut peut coûter plus cher qu’un modèle coûteux qui réussit du premier coup.
Qui peut réellement l’utiliser, et comment
Access passe par Daybreak, le programme verrouillé d’OpenAI pour les cyberdéfenseurs vérifiés. Il comporte deux niveaux :
- Daybreak Red : développement d’exploits et tests de sécurité autorisés, y compris contre des cibles distantes. GPT-6 Cyber commence ici, pour un groupe restreint de clients approuvés, avec un accès plus large prochainement promis.
- Daybreak Blue : valider les vulnérabilités et correctifs avec moins de refus de modèles. GPT-6 Astra s’étend ici.
OpenAI indique avoir inscrit plus de 2 000 entités dans Daybreak depuis le mois dernier. L’accès à l’API Daybreak Red nécessite généralement des adresses réseau approuvées, et les clients avec une rétention de données nulle doivent utiliser le traitement de sécurité privé. Les individus doivent effectuer des vérifications d’identité, une attestation légale et une clé de sécurité physique. OpenAI a également introduit Daybreak Red pour les infrastructures critiques, destiné aux équipes approuvées testant des systèmes essentiels, et a mis en avant son programme Daybreak for Frontline Defenders d’un milliard de dollars qui subventionne l’accès aux défenseurs aux ressources limitées.
OpenAI a programmé un livestream « Cyber at the Frontier » pour le 12 novembre à 10h00 PT, où il promet d’autres annonces. Les détails sur les prix et une date de déploiement plus large pourraient y arriver.
Pourquoi ce lancement est important au-delà du benchmark
Trois éléments distinguent GPT-6 Cyber d’une version de modèle ordinaire.
Premièrement, c’est le premier modèle OpenAI dont le travail entier est de fournir une capacité de sécurité offensive dans un cadre contrôlé et autorisé. Le modèle ne se contente pas de signaler un bug possible. Il construit l’exploit qui prouve que le bug est réel, et il écrit la suggestion de correctif. Cela transforme une alerte vague du scanner en preuve sur laquelle un ingénieur peut agir.
Deuxièmement, la tension à double usage est désormais explicite. OpenAI évalue le modèle comme Critique, son niveau de risque cybernétique le plus élevé, et associe cette capacité à la surveillance, aux vérifications d’identité et aux opérations à périmètre limité. Le même modèle qui aide un défenseur à prouver une faille pourrait aider un attaquant à en trouver une. La réponse d’OpenAI est le verrouillage, pas l’accès ouvert.
Troisièmement, les concurrents construisent la même catégorie. Claude Mythos 5.1 d’Anthropic cible la cybersécurité et la recherche en biologie via un accès vérifié, et Argon Cyber Permissive de Google soutient la découverte de vulnérabilités, l’ingénierie inverse et la génération de correctifs grâce à l’approbation Fairwind. Le modèle cyber de pointe est désormais une catégorie de produits, et non une expérience ponctuelle.
Lequel choisir ?
- Choisissez GPT-6 Cyber si : vous êtes un client Daybreak Red agréé effectuant des recherches d’exploits autorisées, et vous avez besoin de la validation d’exploits la plus forte disponible avec un contrôle strict de la portée de l’exploitation. Le prix est le plus élevé de la catégorie, donc le taux de découverte doit le justifier.
- Choisissez GPT-5.6 Cyber si : vous êtes déjà dans Daybreak Red et souhaitez un modèle cyber éprouvé à un prix plus bas. Il est désormais ouvert à tous les clients de Daybreak Red.
- Choisissez Claude Mythos 5.1 si : votre équipe travaille dans la cybersécurité et la recherche en biologie et que vous préférez la voie d’accès vérifié d’Anthropic à moitié prix d’entrée de GPT-6 Cyber.
- Choisissez Gemini 4 Argon Cyber Permissive si : vous souhaitez le prix de catalogue le plus bas parmi les modèles Frontier Cyber et vous pouvez bénéficier de l’approbation Fairwind de Google.
- N’en choisissez pas encore si : vous êtes une petite équipe sans approbation Daybreak ou Fairwind. Aucun de ces modèles n’est généralement disponible, et un scanner standard ainsi qu’un pentester humain répondent toujours à la plupart des besoins réels.
Pour la plupart des équipes, la solution concrète est de regarder le programme Daybreak et le livestream du 12 novembre. GPT-6 Cyber n’est pas quelque chose auquel on peut s’inscrire aujourd’hui.
Ce que cela signifie pour les agents IA dans le domaine de la sécurité
GPT-6 Cyber montre où vont les agents IA : des modèles spécialisés qui accomplissent un travail à enjeux élevés de bout en bout, de la recherche d’une faille à sa prouve ou à la proposition de la correction. Ce schéma s’applique bien au-delà de la sécurité. La même boucle d’agents, enquêter, valider, signaler, c’est à quoi ressemble une bonne automatisation commerciale en support, ventes et opérations.
Si votre équipe passe des heures à effectuer des revues répétées de sécurité, à trier ou à rédiger des rapports, un agent IA peut prendre en charge la partie répétitive tandis que vos collaborateurs prennent les décisions. C’est ce que nous développons chez CodeMyPixel : des agents IA qui automatisent le travail commercial, et les équipes qui en souhaitent peuvent engager une agence d’automatisation IA pour le déchiffrer.
Pour en savoir plus sur le modèle de base derrière GPT-6 Cyber, lisez notre analyse de GPT-6 Astra, et pour la comparaison des autres laboratoires Frontier, consultez notre guide de Claude Opus 5.5.
FAQ
Qu’est-ce que GPT-6 Cyber ?
GPT-6 Cyber est le modèle de cybersécurité d’OpenAI, lancé le 5 novembre 2026. Il s’agit d’une variante de GPT-6 Astra entraînée à détecter des vulnérabilités logicielles, à créer des failles fonctionnelles dans des tests autorisés et à proposer des correctifs, tout en restant dans le champ d’action fixé par les chercheurs.
Combien coûte GPT-6 Cyber ?
La documentation développeur d’OpenAI indique 20 $ par million de jetons d’entrée et 100 $ par million de tokens de sortie, avec une entrée en cache à 2 $ par million de tokens, selon VentureBeat. Cela le rend plus cher que GPT-5.6 Cyber (12,50 $ / 75 $), Claude Mythos 5.1 (10 $ / 50 $) et Gemini 4 Argon Cyber Permissive (4 $ / 20 $).
Est-ce que quelqu’un peut utiliser GPT-6 Cyber ?
Non. Il n’est disponible qu’à un groupe restreint de clients approuvés de Daybreak Red via l’API et le Codex. L’accès nécessite l’approbation d’OpenAI, des vérifications d’identité, et pour les particuliers, une attestation légale et une clé de sécurité physique. OpenAI indique que l’accès s’étendra à tous les clients de Daybreak Red au fil du temps.
Quel est le score ExploitGym de GPT-6 Cyber ?
GPT-6 Cyber obtient un score de 48,5 % sur ExploitGym, selon OpenAI, contre 32,1 % pour GPT-5.6 Cyber et 42,4 % pour GPT-6 Astra. Cela représente un gain de 16,4 points de pourcentage par rapport à son prédécesseur, soit environ 51 % d’amélioration relative. Le score est rapporté par le fournisseur et n’a pas encore été reproduit de manière indépendante.
GPT-6 Cyber est-il dangereux ?
OpenAI le classe Critique selon son Cadre de Préparation, le plus haut niveau de cybersécurité, contre Haut pour GPT-5.6 Cyber. Le modèle est conçu pour la recherche défensive autorisée, et OpenAI le place derrière l’approbation, la surveillance et les opérations à portée de contrôle de Daybreak Red. Sa capacité est à double usage, ce qui explique précisément pourquoi l’accès est restreint.
Quand GPT-6 Cyber sera-t-il généralement disponible ?
OpenAI n’a pas encore annoncé de date de disponibilité générale. La prochaine étape est le livestream « Cyber at the Frontier » le 12 novembre 2026, où OpenAI promet d’autres annonces concernant le modèle et le programme Daybreak.
- GPT-6 Cyber
- OpenAI
- ExploitGym
- Daybreak
- AI security
- AI benchmarks