KI8 Min. LesezeitVon JH Akash
GPT-6 Cyber erklärt: OpenAI's Sicherheitsmodell
OpenAI hat GPT-6 Cyber am 5. November 2026 gestartet: 48,5 % auf ExploitGym, 948 Linux-Exploits erstellt, 20 $/100 $ pro 1-Million Tokens. Benchmarks, Preis und wer es tatsächlich nutzen kann.
GPT-6 Cyber erklärt: OpenAI's Sicherheitsmodell, das Fehler findet und ausnutzt
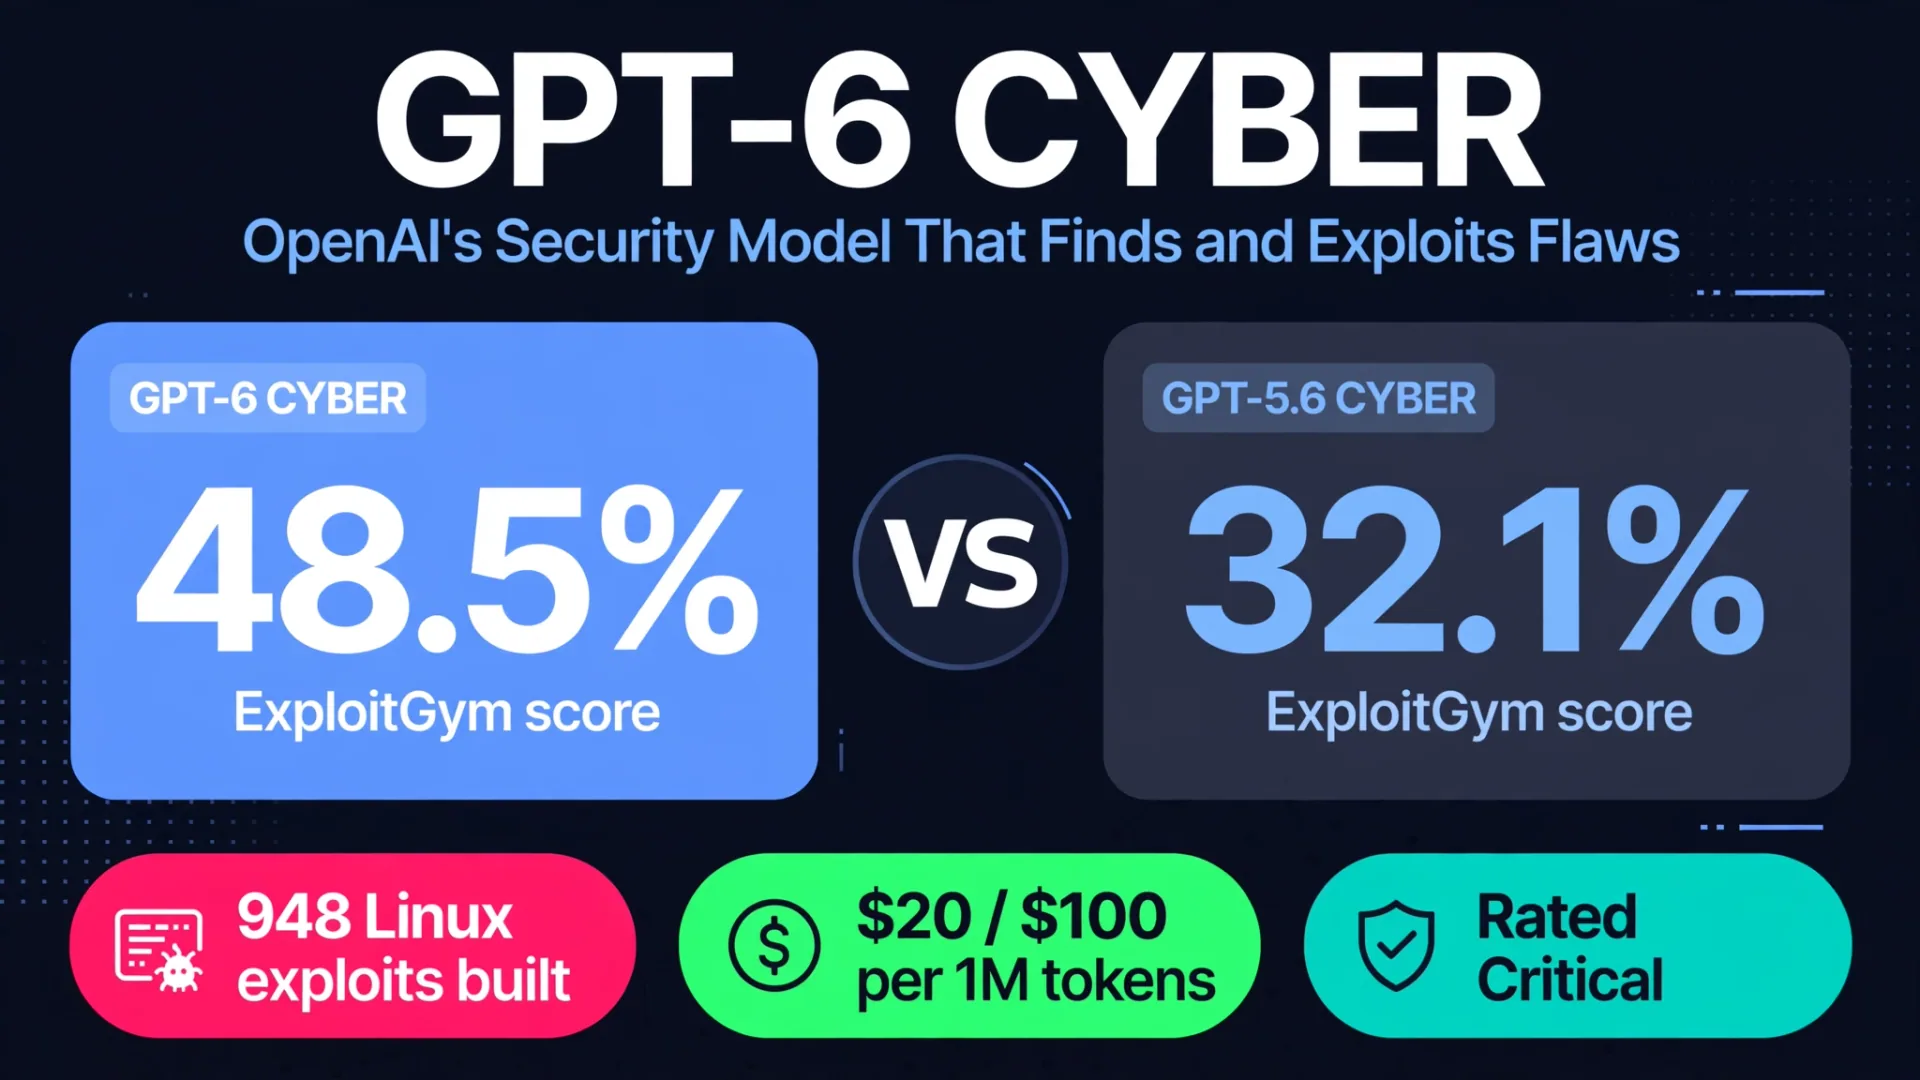
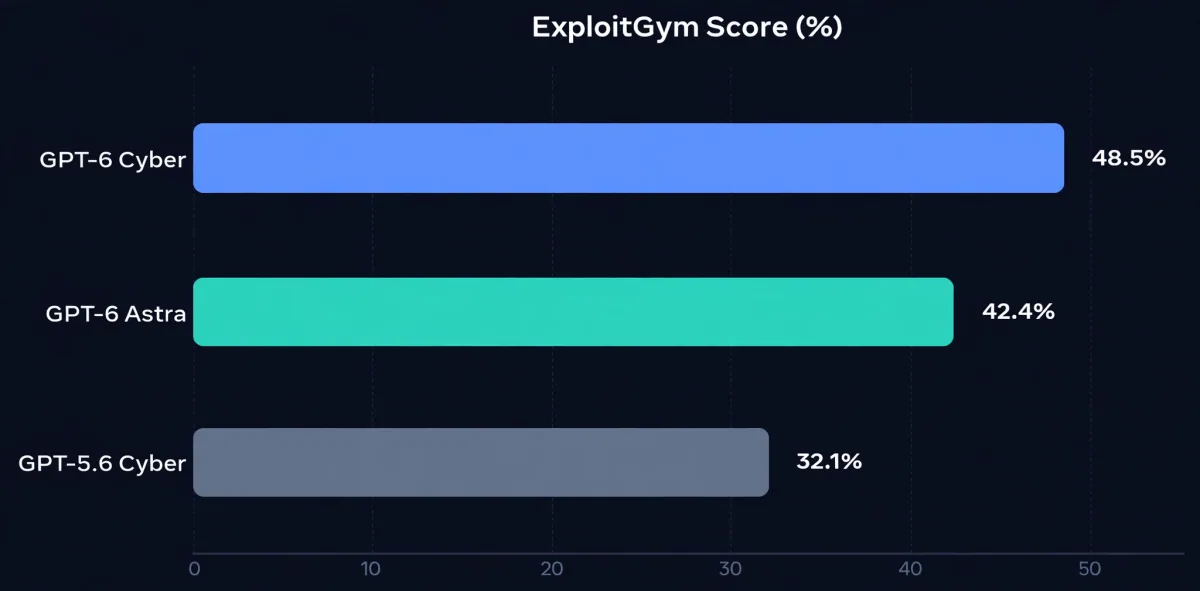
OpenAI brachte GPT-6 Cyber am 5. November 2026 auf den Markt und ist kein weiterer universeller Chatbot. Es handelt sich um ein spezialisiertes Sicherheitsmodell, das darauf ausgelegt ist, Softwareschwachstellen zu erkennen, zu beweisen, dass sie ausgenutzt werden können, und Lösungen vorzuschlagen – alles innerhalb des von einem Forscher festgelegten Bereichs. Die Schlagzeile ist beeindruckend: 48,5 % bei ExploitGym, gegenüber 32,1 % beim Vorgänger GPT-5.6 Cyber. Aber der Haken ist genauso wichtig wie die Punktzahl. Fast niemand kann ihn bisher nutzen.
GPT-6 Cyber ist eine Variante von GPT-6 Astra, dem Flaggschiffmodell von OpenAI, mit zusätzlicher Schulung für Sicherheitsuntersuchungen. Reinforcement Learning belohnt es für das Reproduzieren von Abstürzen und das Erstellen funktionierender Exploits, während es gleichzeitig Verhalten belohnt, das innerhalb der Autorisierung bleibt und Ergebnisse genau beschreibt. OpenAI bewertet seine Cybersicherheitsfähigkeit unter seinem Preparedness Framework, der höchsten Stufe, als kritisch, von High für GPT-5.6 Cyber.
Kurzes Urteil
| Frage | Kurze Antwort |
|---|---|
| Was ist das? | Eine GPT-6 Astra-Variante, die für autorisierte Schwachstellenforschung und Exploit-Entwicklung trainiert ist |
| Stapellauf | 5. November 2026 |
| Schlagzeilenmusik | 48,5 % auf ExploitGym (vom Anbieter von OpenAI gemeldet) |
| Preis | 20 $ Eingabe / 100 $ Ausgabe pro 1 Million Token, 2 $ gecachte Eingabe |
| Wer kann sie benutzen? | Wählen Sie nur genehmigte Daybreak Red-Kunden aus, über API und Codex |
| Größter Fang | Kein allgemeines Verfügbarkeitsdatum, noch keine unabhängige Benchmark-Replikation |
Benchmarks: Was die Zahlen tatsächlich sagen
Alle unten aufgeführten Werte werden von OpenAI gemeldet. Kein unabhängiges Labor hat sie bisher repliziert, daher werden sie als vom Anbieter berichtet behandelt.
| Benchmark | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym (einen bestimmten Fehler ausnutzen) | 48.5% | 42.4% | 32.1% |
| Web-Pentesting-Schwachstellenabruf | 40.3% | 32.0% | Nicht veröffentlicht |
| RemoteExploitBench (echte Apps wie GitLab, PostgreSQL, Jenkins) | 95 % der Aufgaben erledigt | 100 % der Aufgaben unter Daybreak Blue abgelehnt | Nicht veröffentlicht |
| Scope-Compliance, keine Sicherheitshinweise | 99.93% | Nicht veröffentlicht | 94.49% |
| Scope-Einhaltung mit Sicherheitshinweisen | 100% | Nicht veröffentlicht | Nicht veröffentlicht |
Der Sprung bei ExploitGym ist die Kerngeschichte: 16,4 Prozentpunkte über GPT-5.6 Cyber, eine relative Verbesserung von etwa 51 %. Die Umfangszahlen sind genauso wichtig. Im ExploitGym Honeypot-Test sitzen verlockende verwundbare Dienste neben dem zugewiesenen Ziel, und das Modell muss erkennen, dass ein Angriff außerhalb des Scopes liegt. GPT-6 Cyber blieb in 99,93 % der Studien ohne Sicherheitshinweise zur Bereitstellung im Umfang und in jedem getesteten Fall mit ihnen.
Praxisbelege: Linux und Firefox
Benchmarks sind das eine. OpenAI zeigte auch darauf hin, in echten Codebasen zu arbeiten:
- Linux-Kernel: Forscher mit GPT-6 Cyber reproduzierten 1.724 Linux-Kernel-Schwachstellen und erstellten funktionierende lokale Privilegien-Eskalations-Exploits für 948 davon. Dasselbe Setup mit GPT-5.6 Sol erzeugte Exploits für nur 166 Exploits. OpenAI gibt an, dass der Lauf 1.213.430 US-Dollar an API-Gutschriften, etwa 1.279 US-Dollar pro Exploit, kostete und 304 kritische Erkenntnisse an Linux-Wartungen mit vorgeschlagenen Patches offenlegte.
- Firefox: Das Modell half dabei, 81 zuvor unbekannte Schwachstellen zu validieren, die Mozilla als hochschwer klassifizierte, sowie Hinweise darauf, dass weitere 30 bekannte Probleme eine höhere Schweregradbewertung verdienten. Mozilla begann laut OpenAI, nach Erhalt der Berichte Korrekturen einzubauen.
- Kundennachweis: CodeRabbit berichtete, bei seinem internen Benchmark mit GPT-6 Cyber 66 % mehr Probleme mit mittlerer und hoher Schwere festgestellt zu haben als bei seinem Produktionsmodell.
Dies sind von Anbietern berichtete Forschungsergebnisse, keine neu öffentlichen Exploits zur Wiederverwendung. Sie zeigen, dass das Modell ernsthafte Verteidigungsarbeit leisten kann, aber sie beweisen nicht, dass es dieselben Fehler in deinem Code findet.
Preisgestaltung: Das teuerste Cyber-Modell auf dem Markt
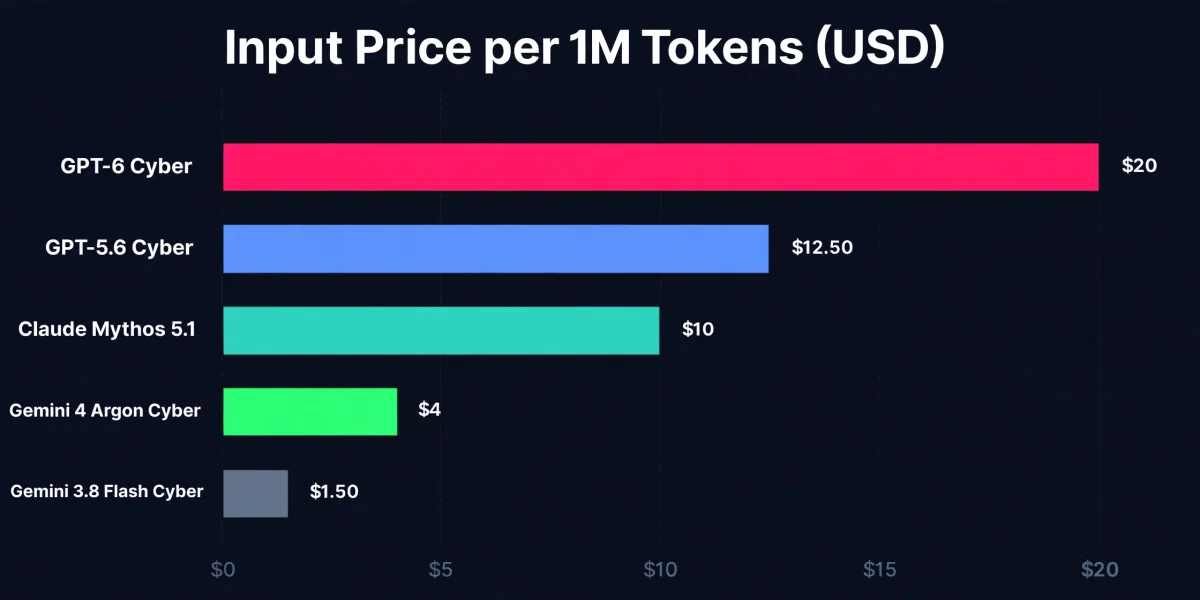
Die unten aufgeführten Preise sind veröffentlichte Standard-API-Raten pro Million Token, die am 5. November 2026 gemäß VentureBeats Vergleich von OpenAI-, Anthropic- und Google-Dokumenten überprüft wurden. Beachten Sie, dass einige Medien bei der Veröffentlichung berichteten, dass OpenAI keinen Preis veröffentlicht hatte, daher sollten diese als dokumentierte Listenpreise und nicht als Auszahlungspreis behandelt werden.
| Modell | Eingabe / 1M | Output / 1M | Zwischengespeicherter Eingang / 1M | Zugang |
|---|---|---|---|---|
| GPT-6 Cyber (OpenAI) | $20 | $100 | $2 | Ausgewählte Kunden von Daybreak Red |
| GPT-5.6 Cyber (OpenAI) | $12.50 | $75 | $1.25 | Alle Kunden von Daybreak Red |
| Claude Mythos 5.1 (Anthropic) | $10 | $50 | $0.25 | Geprüfte Organisationen |
| Gemini 4 Argon Cyber Permissive (Google) | $4 | $20 | $0.20 | Fairwind-Genehmigung |
| Gemini 3.8 Flash Cyber (Google) | $1.50 | $7.50 | $0.15 | Allgemein verfügbar hinter der Genehmigungsliste |
GPT-6 Cyber kostet 60 % mehr für Eingaben und etwa 33 % mehr für Ausgaben als GPT-5.6 Cyber. Die Grundsätze sind doppelt so hoch wie Anthropic's Mythos 5.1 und fünfmal so hoch wie Googles Argon Cyber Permissive. Cache-Schreibe fügen mehr hinzu: OpenAI nennt 25 Dollar pro Million Token für 30 Minuten oder 50 Dollar für 12 Stunden.
Aber der Token-Preis ist nicht die Kosten pro Fund. Modelle verbrauchen unterschiedliche Mengen an Kontext, Argumentation und wiederholten Werkzeugausgaben, um ein validiertes Ergebnis zu erzielen. Sandbox-Infrastruktur und Analysten-Review beeinflussen ebenfalls die tatsächliche Kosten. Ein günstigeres Modell, das drei Durchläufe benötigt, um einen Fehler zu bestätigen, kann teurer sein als ein teures Modell, das es beim ersten Mal richtig macht.
Wer es tatsächlich nutzen kann und wie
Der Zugang läuft über Daybreak, das geschlossene Programm von OpenAI für verifizierte Cyberverteidiger. Es gibt zwei Stufen:
- Daybreak Red: Exploit-Entwicklung und autorisierte Sicherheitstests, auch gegen entfernte Ziele. GPT-6 Cyber startet hier für eine ausgewählte Gruppe genehmigter Kunden, mit einem bald versprochenen breiteren Zugang.
- Daybreak Blue: Validierung von Schwachstellen und Fehlerbehebungen mit weniger Modellablehnungen. GPT-6 Astra expandiert hier.
OpenAI gibt an, bis zum letzten Monat über 2.000 Einheiten bei Daybreak registriert zu haben. Der API-Zugriff auf Daybreak Red erfordert in der Regel genehmigte Netzwerkadressen, und Kunden mit Zero Data Retention müssen Private Safety Processing nutzen. Personen benötigen Identitätsprüfungen, eine rechtliche Beglaubigung und einen physischen Sicherheitsschlüssel. OpenAI führte außerdem Daybreak Red für kritische Infrastruktur ein, für genehmigte Teams, die wichtige Systeme testen, und hob das 1-Milliarden-Dollar-Programm Daybreak for Frontline Defenders hervor, das den Zugang für ressourcenbegrenzte Verteidiger subventioniert.
OpenAI hat für den 12. November um 10:00 Uhr PT einen "Cyber at the Frontier"-Livestream angesetzt, bei dem weitere Ankündigungen versprechen werden. Preisdetails und ein umfassenderes Rollout-Termin könnten dort landen.
Warum dieser Start über den Maßstab hinaus wichtig ist
Drei Dinge unterscheiden GPT-6 Cyber von einer routinemäßigen Modellveröffentlichung.
Erstens ist es das erste OpenAI-Modell, dessen gesamte Aufgabe die offensive Sicherheitsfähigkeit in einem kontrollierten, autorisierten Rahmen ist. Das Modell markiert nicht nur einen möglichen Bug. Es erstellt den Exploit, der beweist, dass der Fehler real ist, und schreibt den Patch-Vorschlag. Dadurch wird ein vager Scanner-Alarm in ein Beweis verwandelt, auf den ein Ingenieur reagieren kann.
Zweitens ist die Dual-Use-Spannung nun explizit. OpenAI bewertet das Modell als kritisch, seine höchste Cyber-Risiko-Stufe, und kombiniert diese Fähigkeit mit Überwachung, Identitätsprüfungen und gezielten Operationen. Das gleiche Modell, das einem Verteidiger hilft, einen Fehler zu beweisen, könnte einem Angreifer helfen, einen zu finden. Die Antwort von OpenAI ist Gating und kein Open Access.
Drittens bauen Konkurrenten dieselbe Kategorie auf. Anthropic's Claude Mythos 5.1 richtet sich auf Cybersicherheits- und Biologieforschung durch geprüften Zugriff, und Googles Argon Cyber Permissive unterstützt Schwachstellenerkennung, Reverse Engineering und Patchgenerierung durch Fairwind-Zulassung. Das Frontier-Cyber-Modell ist nun eine Produktkategorie und kein einmaliges Experiment.
Welches solltest du wählen?
- Wählen Sie GPT-6 Cyber, wenn: Sie ein zugelassener Daybreak Red-Kunde sind, der autorisierte Exploit-Forschung durchführt, und die stärkste verfügbare Exploit-Validierung mit strikter Scope-Kontrolle benötigen. Der Preis ist der höchste in der Kategorie, daher muss die Findrate dies rechtfertigen.
- Wählen Sie GPT-5.6 Cyber, wenn: Sie bereits bei Daybreak Red sind und ein bewährtes Cyber-Modell zu einem niedrigeren Preis wünschen. Es steht nun allen Daybreak Red-Kunden offen.
- Wählen Sie Claude Mythos 5.1, wenn: Ihr Team im Bereich Cybersicherheit und Biologieforschung arbeitet und Sie Anthropic' geprüfte Zugangsroute zum halben Eingangspreis von GPT-6 Cyber bevorzugen.
- Wählen Sie Gemini 4 Argon Cyber Permissive, wenn Sie den niedrigsten Listenpreis unter den Frontier-Cyber-Modellen wünschen und Googles Fairwind-Zulassung nutzen können.
- Wählen Sie noch keines aus, wenn: Sie ein kleines Team ohne Daybreak- oder Fairwind-Zulassung sind. Keines dieser Modelle ist allgemein verfügbar, und ein Standardscanner plus ein menschlicher Pentester deckt weiterhin die meisten realen Bedürfnisse ab.
Für die meisten Teams ist der praktische Schritt, das Daybreak-Programm und den Livestream vom 12. November zu schauen. GPT-6 Cyber ist heute nichts, wofür Sie sich anmelden können.
Was das für KI-Agenten in der Sicherheitsarbeit bedeutet
GPT-6 Cyber zeigt, wohin sich KI-Agenten entwickeln: spezialisierte Modelle, die einen einsatzhohen Job von Anfang zu Ende ausführen, vom Auffinden eines Fehlers über den Beweis bis hin zum Vorschlag der Lösung. Dieses Muster gilt weit über die Sicherheit hinaus. Die gleiche Agentenschleife, Untersuchung, Validierung, Berichterstattung – genau das sieht gute Geschäftsautomatisierung in Support, Vertrieb und Betrieb aus.
Wenn Ihr Team Stunden mit wiederholten Sicherheitsüberprüfungen, Triage oder Berichtserstellung verbringt, kann ein KI-Agent den sich wiederholenden Teil erteilen, während Ihre Mitarbeiter die Entscheidungen treffen. Das ist es, was wir bei CodeMyPixel aufbauen: KI-Agenten, die Geschäftsarbeit automatisieren, und Teams, die eine wollen, können eine KI-Automatisierungsagentur beauftragen, um das zu scopen.
Mehr zum Basismodell hinter GPT-6 Cyber finden Sie in unserer Aufschlüsselung von GPT-6 Astra, und wie sich die anderen Grenzlabore vergleichen, siehe unseren Leitfaden zu Claude Opus 5.5.
FAQ
Was ist GPT-6 Cyber?
GPT-6 Cyber ist das Cybersicherheitsmodell von OpenAI, das am 5. November 2026 eingeführt wurde. Es ist eine Variante von GPT-6 Astra, die darauf trainiert ist, Softwareschwachstellen zu erkennen, funktionierende Exploits in autorisierten Tests zu erstellen und Fehlervorschlagen zu geben, während es im von den Forschern festgelegten Umfang bleibt.
Wie viel kostet GPT-6 Cyber?
Die Entwicklerdokumentation von OpenAI listet 20 Dollar pro Million Eingabetoken und 100 Dollar pro Million Ausgabetoken auf, mit zwischengespeicherten Eingaben zu 2 Dollar pro Million Tokens pro VentureBeat. Das macht es teurer als GPT-5.6 Cyber (12,50 $ / 75 $), Claude Mythos 5.1 ($10 / 50 $) und Gemini 4 Argon Cyber Permissive ($4 / 20 $).
Kann jemand GPT-6 Cyber verwenden?
Nein. Es steht nur einer ausgewählten Gruppe von genehmigten Daybreak Red-Kunden über die API und den Codex zur Verfügung. Der Zugang erfordert eine OpenAI-Genehmigung, Identitätsprüfungen und für Einzelpersonen eine rechtliche Beglaubigung sowie einen physischen Sicherheitsschlüssel. OpenAI sagt, dass der Zugang im Laufe der Zeit auf alle Daybreak Red-Kunden ausgeweitet wird.
Wie hoch ist der ExploitGym-Wert von GPT-6 Cyber?
GPT-6 Cyber erzielt bei ExploitGym laut OpenAI 48,5 % gegenüber 32,1 % bei GPT-5.6 Cyber und 42,4 % bei GPT-6 Astra. Das ist ein Zuwachs um 16,4 Prozentpunkte gegenüber dem Vorgänger, etwa 51 % relative Verbesserung. Der Wert ist vom Anbieter berichtet und wurde bisher nicht unabhängig repliziert.
Ist GPT-6 Cyber gefährlich?
OpenAI bewertet es unter seinem Preparedness Framework, der höchsten Cybersicherheitsstufe, als kritisch, und steigt von High für GPT-5.6 Cyber auf. Das Modell ist für autorisierte defensive Forschung konzipiert, und OpenAI sperrt es hinter Daybreak Red-Genehmigung, Überwachung und Scoped Operations. Seine Fähigkeit ist dual-use, weshalb der Zugang eingeschränkt ist.
Wann wird GPT-6 Cyber allgemein verfügbar sein?
OpenAI hat noch kein Datum für die allgemeine Verfügbarkeit bekannt gegeben. Der nächste Meilenstein ist der Livestream "Cyber at the Frontier" am 12. November 2026, bei dem OpenAI weitere Ankündigungen über das Modell und das Daybreak-Programm verspricht.
- GPT-6 Cyber
- OpenAI
- ExploitGym
- Daybreak
- AI security
- AI benchmarks